“El Estado y las compañías deberían plantear cuáles son los riesgos aceptables y lo no aceptables”
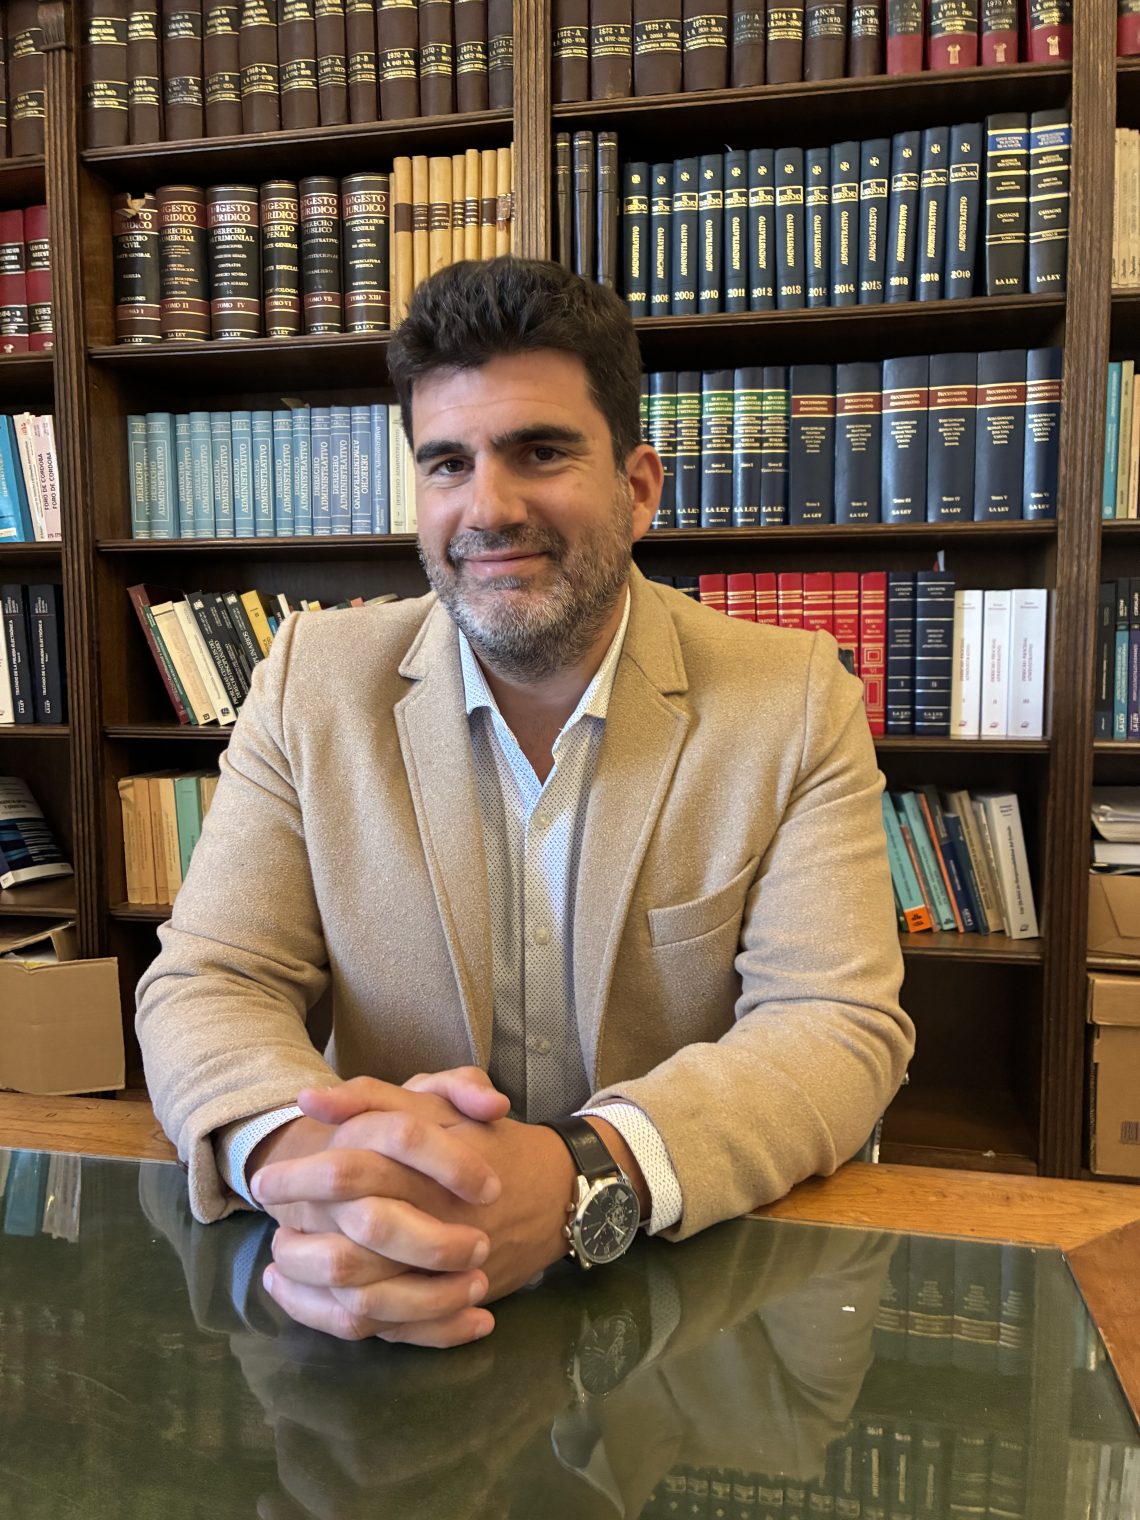
“El Estado y las compañías deberían plantear cuáles son los riesgos aceptables y lo no aceptables”, destacó el doctor Ricardo Muñoz, especialista en legislación sobre digitalización y uso de la IA, tras la advertencia de las empresas desarrolladoras sobre los riesgos de una evolución de la tecnología que vaya más rápido que la capacidad de controlarlo.
En diálogo con Póster Central, Muñoz precisó que “en los últimos 24 meses el crecimiento del desarrollo de la Inteligencia Artificial ha sido exponencial”.
“Los propios CEOS de las compañías desarrolladoras de la IA han planteado la necesidad de poner límites y que la evolución no se impulse a una velocidad sin control”, precisó.
Y advirtió: “El contexto es de competencia feroz entre las compañías. Hay incentivos económicos para el desarrollo de estas aplicaciones porque el mercado así lo exige”.
“Pero, también hay una feroz competencia geo política. Esto hace a que no se pongan límites. Y no es demasiado tarde. Tenemos que dar la discusión”, afirmó.
El especialista, autor de libros que son referencia sobre la digitalización y el uso de la IA, expresó que “el problema inmediato no está vinculado a robots que puedan matarnos, sino que tiene que ver con la seguridad informática”.
“El Estado y las compañías deberían plantear cuáles son los riesgos aceptables y lo no aceptables. Mientras Europa avanza en una regulación, muchos países no se han dictado normativas, como es el caso de la Argentina”, aseveró.
Y añadió: “No existe una desregulación total, porque tenemos una protección de datos personales y constituciones provinciales que han sumado la red de contención de datos”.
“Se requiere conciencia ciudadana para saber cómo utilizamos las aplicaciones en forma responsable”, fundamentó.
El especialista sostuvo que “el Estado tiene capacidad de controlar” y aclaró: “La Justicia ha aplicado sanciones a Meta, por el uso de información en Facebook o Instagram. Lo que necesitamos es resolver una política de control. Los riesgos son enormes porque pueden activar ataques informáticos o acciones nucleares, y por eso, lo importante es que el Estado cuente con las herramientas normativas de control”.


